

Mappa Interattiva - dove le persone incontrano le attività
Quando una nuova persona entra in azienda, una delle prime attività operative consiste nel preparare gli strumenti necessari per lavorare: computer, e-mail, account e accessi ai software utilizzati dal reparto. Allo stesso modo, quando un dipendente cambia mansione o lascia l'organizzazione, le sue autorizzazioni devono essere aggiornate.
Nelle PMI queste attività vengono spesso gestite in modo manuale e frammentato. L'ufficio risorse umane comunica l'assunzione, il responsabile IT crea gli account, un referente attiva le licenze e il responsabile di reparto richiede l'accesso a determinate applicazioni. Non sempre, però, esiste una procedura condivisa che garantisca il completamento di tutte le operazioni.
Il risultato può essere un insieme di account dimenticati, autorizzazioni eccessive, licenze ancora assegnate a persone che non lavorano più in azienda e credenziali che rimangono attive senza una reale necessità.
La gestione delle identità digitali è un aspetto fondamentale dell'organizzazione IT. Significa sapere chi può accedere ai sistemi aziendali, quali attività può svolgere e come modificare tempestivamente questi privilegi quando cambiano le esigenze operative.
Ogni collaboratore ha un'identità digitale aziendale
In un'organizzazione moderna, una persona può utilizzare numerosi strumenti informatici: posta elettronica, gestionale, CRM, piattaforme di collaborazione, applicazioni amministrative, servizi cloud e sistemi di archiviazione.
Per ciascuno di questi ambienti può essere necessario un account, con credenziali e autorizzazioni specifiche.
L'identità digitale aziendale rappresenta quindi l'insieme delle informazioni e dei permessi che identificano una persona all'interno dell'infrastruttura informatica.
Non riguarda soltanto il nome utente e la password. Comprende anche il ruolo ricoperto, i gruppi di appartenenza, le applicazioni utilizzabili e le operazioni consentite.
Un collaboratore dell'ufficio commerciale, per esempio, potrebbe avere accesso al CRM, ai documenti relativi ai clienti e agli strumenti di comunicazione, ma non dovrebbe necessariamente poter consultare informazioni retributive o documenti riservati all'amministrazione.
La distinzione tra identità e autorizzazioni è importante: riconoscere una persona non significa attribuirle automaticamente il diritto di accedere a tutte le risorse aziendali.
Il problema degli account dimenticati
Uno dei rischi più frequenti nasce quando le persone lasciano l'azienda.
La disattivazione dell'indirizzo e-mail, per esempio, non garantisce che siano stati revocati tutti gli accessi. Un ex dipendente potrebbe avere ancora un account attivo su una piattaforma cloud, un gestionale, un servizio di condivisione documentale o un'applicazione utilizzata dal reparto.
Il problema si presenta anche quando le credenziali sono state create direttamente dai singoli responsabili, senza passare da una procedura centralizzata.
Nel tempo possono accumularsi account non più utilizzati, utenti duplicati e autorizzazioni che nessuno ricorda di aver assegnato.
Queste situazioni aumentano la superficie di rischio dell'azienda. Un account dimenticato può diventare un punto di accesso non controllato, soprattutto se utilizza credenziali deboli o non è protetto da ulteriori verifiche.
Per ridurre il problema, la chiusura del rapporto di lavoro dovrebbe attivare una procedura precisa, con una verifica di tutti gli account e dei dispositivi assegnati alla persona.
Joiner, mover e leaver: gestire l'intero ciclo di vita degli accessi
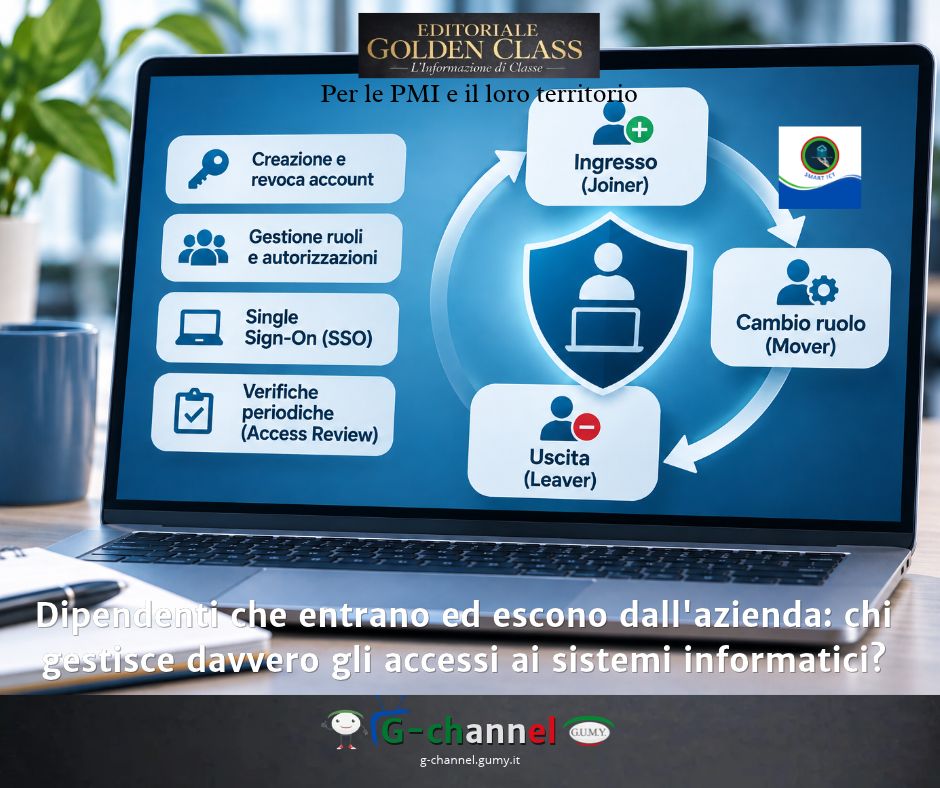
Nella gestione delle identità digitali si utilizza spesso il modello Joiner-Mover-Leaver, che identifica tre momenti fondamentali del rapporto tra una persona e l'organizzazione.
Joiner: ingresso in azienda. Quando viene assunto un nuovo collaboratore, occorre creare l'identità digitale, assegnare gli account e configurare gli accessi necessari in base alla mansione. Le autorizzazioni dovrebbero essere definite prima dell'inizio dell'attività, evitando sia ritardi operativi sia accessi non necessari.
Mover: cambio di ruolo. Quando una persona cambia reparto, responsabilità o mansione, i suoi privilegi devono essere aggiornati. Non basta aggiungere i nuovi accessi: è altrettanto importante revocare quelli che non servono più. In caso contrario, nel tempo si accumulano autorizzazioni non coerenti con il ruolo effettivo.
Leaver: uscita dall'azienda. Quando termina il rapporto di lavoro, occorre disattivare gli account, revocare le credenziali, rimuovere le autorizzazioni e gestire correttamente i dispositivi aziendali. Le tempistiche devono essere definite in funzione della situazione e del livello di rischio.
Questi tre passaggi dovrebbero essere collegati alle procedure delle risorse umane, in modo che ogni cambiamento organizzativo produca automaticamente una verifica degli accessi informatici.
IAM: gli strumenti per gestire le identità digitali
Le piattaforme di Identity and Access Management, comunemente indicate con la sigla IAM, consentono di centralizzare la gestione delle identità e delle autorizzazioni.
Invece di intervenire separatamente su ogni applicazione, un sistema IAM permette di amministrare gli utenti attraverso un ambiente centralizzato e, quando supportato, collegato ai diversi servizi aziendali.
Tra le funzionalità più importanti troviamo:
-
Provisioning degli account: creazione degli utenti e assegnazione degli accessi necessari.
-
Deprovisioning: disattivazione o rimozione degli account quando non sono più necessari.
-
Gestione dei ruoli: attribuzione delle autorizzazioni in base alla mansione e alle responsabilità.
-
Controllo degli accessi: definizione delle risorse che ogni utente può utilizzare.
-
Tracciabilità: registrazione degli eventi e delle operazioni rilevanti.
-
Revisione periodica: verifica che le autorizzazioni siano ancora coerenti con il ruolo della persona.
Questi sistemi possono essere integrati con directory aziendali e applicazioni cloud, riducendo il numero di operazioni manuali e rendendo più semplice mantenere aggiornati gli account.
Single Sign-On: un unico accesso per più applicazioni
Una delle funzionalità spesso associate alla gestione delle identità è il Single Sign-On, o SSO.
Questa tecnologia permette a un utente di autenticarsi una sola volta per accedere a più applicazioni compatibili, senza dover inserire ogni volta credenziali differenti.
Per una PMI che utilizza numerosi servizi cloud, il vantaggio è evidente: i collaboratori possono accedere agli strumenti di lavoro attraverso un sistema centralizzato, mentre l'azienda può semplificare la gestione degli account.
SSO non significa però che tutte le applicazioni diventino automaticamente accessibili a chiunque. Ogni servizio continua a richiedere autorizzazioni specifiche e l'amministratore può stabilire quali utenti siano abilitati a utilizzarlo.
La centralizzazione permette inoltre di intervenire più rapidamente quando un account deve essere disattivato, purché tutte le applicazioni siano correttamente integrate e non esistano accessi indipendenti non censiti.
Provisioning automatico: quando HR e IT lavorano insieme
Uno degli sviluppi più interessanti riguarda l'integrazione tra sistemi HR e strumenti di gestione delle identità.
Quando una nuova assunzione viene registrata nel software delle risorse umane, alcune informazioni possono essere utilizzate per avviare automaticamente la creazione dell'account aziendale e l'assegnazione delle autorizzazioni previste per quel ruolo.
Lo stesso principio può essere applicato ai cambi di mansione e alle cessazioni.
Per esempio, se una persona passa dall'ufficio commerciale all'amministrazione, il sistema può attivare una revisione degli accessi al CRM e alle applicazioni contabili. Quando il rapporto di lavoro termina, può essere avviato un flusso di disattivazione degli account.
L'automazione riduce il rischio di dimenticanze e limita la necessità di comunicazioni manuali tra reparti.
Non significa però eliminare il controllo umano. Le autorizzazioni devono essere definite correttamente, le eccezioni devono essere gestite e le operazioni più delicate devono prevedere verifiche e approvazioni.
Il principio del minimo privilegio
Un elemento centrale nella gestione degli accessi è il principio del minimo privilegio.
Ogni utente dovrebbe disporre soltanto delle autorizzazioni necessarie per svolgere le proprie attività, evitando privilegi amministrativi o accessi a informazioni che non servono per il suo ruolo.
In molte PMI, soprattutto quando il personale è ridotto, si tende ad assegnare autorizzazioni molto ampie per semplificare il lavoro. Questa scelta può però aumentare le conseguenze di un errore umano o della compromissione di un account.
Se un utente dispone di accesso a numerose risorse aziendali, un eventuale utilizzo improprio delle sue credenziali può coinvolgere un numero maggiore di sistemi e informazioni.
È quindi opportuno definire ruoli standard, assegnare permessi coerenti e prevedere una procedura per le autorizzazioni eccezionali, che dovrebbero essere motivate e limitate nel tempo quando possibile.
Access Review: verificare periodicamente chi può accedere a cosa
Creare account e assegnare permessi non è sufficiente. Le autorizzazioni devono essere controllate nel tempo.
Le revisioni periodiche degli accessi, chiamate Access Review, consentono di verificare se gli utenti dispongono ancora dei privilegi corretti.
Questa attività può far emergere situazioni che altrimenti rimarrebbero invisibili: account non utilizzati, collaboratori con autorizzazioni eccessive, accessi ancora attivi dopo un cambio di reparto o utenti che mantengono privilegi amministrativi non più necessari.
La frequenza dei controlli dovrebbe essere proporzionata alla criticità dei sistemi e alla natura delle informazioni trattate. Gli ambienti che gestiscono dati particolarmente riservati o servizi essenziali richiedono verifiche più rigorose.
Anche i responsabili dei reparti possono essere coinvolti, perché conoscono le mansioni effettive dei collaboratori e possono confermare quali accessi siano ancora necessari.
Da dove iniziare in una PMI
Non è necessario introdurre immediatamente una piattaforma IAM complessa. Il primo passo consiste nel comprendere come vengono gestiti oggi gli accessi.
Un progetto iniziale può partire da cinque attività:
-
Mappare gli account: individuare gli utenti e le applicazioni aziendali, comprese quelle cloud e i servizi attivati direttamente dai reparti.
-
Definire i ruoli: stabilire quali applicazioni e informazioni siano necessarie per ciascuna mansione.
-
Formalizzare le procedure: collegare assunzioni, cambi di ruolo e cessazioni alla gestione degli account.
-
Centralizzare dove possibile: valutare strumenti IAM, directory aziendali e sistemi SSO per ridurre gli interventi manuali.
-
Pianificare le verifiche: controllare periodicamente account, autorizzazioni e privilegi amministrativi.
La scelta del software dipende dal numero di utenti, dalle applicazioni utilizzate, dalla presenza di più sedi e dal livello di complessità dell'infrastruttura. Anche la compatibilità con i sistemi già presenti è un elemento determinante.
Gli accessi aziendali sono una responsabilità organizzativa
La gestione delle identità digitali non è soltanto un'attività tecnica affidata al reparto IT o al fornitore esterno. Coinvolge le risorse umane, i responsabili dei reparti e la direzione.
Ogni ingresso, cambiamento di mansione o uscita dall'azienda dovrebbe produrre una verifica degli accessi. Senza procedure condivise, gli account possono accumularsi e le autorizzazioni diventare progressivamente scollegate dalle responsabilità reali delle persone.
Gli strumenti IAM, il Single Sign-On e il provisioning automatico permettono di rendere questo processo più ordinato, controllabile e meno dipendente dagli interventi manuali.
Per una PMI, conoscere chi accede ai sistemi, a quali informazioni può arrivare e per quale motivo è un passaggio essenziale per proteggere il patrimonio digitale e mantenere il controllo dell'infrastruttura informatica.
Iscriviti e fai iscrivere al canale G-channel Smart ICT e non perderti le prossime novità
"Inserisci e fai inserire la tua Azienda o l'azienda di prossimità a costo zero".
"Siamo noi il tuo alleato digitale e con un semplice clic il tuo articolo puoi condividerlo su tutte le piattaforme"

I commenti degli utenti:
Non sono presenti commenti di altri utenti